收到歐易簡訊或郵件,先別點連結、別回電,自己開啟 App 或手動輸入官網看有沒有對應通知。簡訊帶連結或讓你回電就當假的,發件人顯示“歐易”也不能證明是真的。
還沒有歐易帳戶?前往歐易註冊頁 邀請碼 ,通過連結註冊本站可能獲得佣金。瞭解推廣關係
收到一條歐易訊息,第一步做什麼
先什麼都別點。簡訊帶連結、讓你回電,直接當假的;其他訊息不要在訊息本身裡操作,自己開啟 App 或手動輸入 www.okx.com,看裡面有沒有對應的通知。可以按這個順序走:
- 停手。 不點連結、不掃碼、不回撥、不回覆、不下載附件。
- 想一下剛才有沒有操作。 正在登入、提幣、改設定時收到驗證碼,通常是正常的。什麼都沒做卻收到,繼續往下看。
- 看內容。 下面這張表裡的內容出現任何一項,就可以按詐騙處理。
- 離開這條訊息去確認。 歐易 2024 年說過,通知類內容會同時推送到 App 首頁右上角的訊息欄,介面可能有變化。說登入異常就看裝置管理,說到帳就看資產和帳單,說風控就看首頁橫幅和客服工單。
- 查號碼和地址。 把號碼、郵箱、網址拿到官方渠道驗證去查,入口是 App 九宮格 → 獲取幫助 → 快捷工具 → 檢視全部 → 官方渠道驗證,或者官網頁尾。
- 還拿不準就問 App 內的官方客服。 不要用訊息裡給的聯絡方式。
| 訊息裡出現 | 歐易的說法 |
|---|---|
| 簡訊讓你點連結操作帳戶 | 絕不會通過簡訊這樣要求 |
| 簡訊讓你撥打某個電話 | 絕不會通過簡訊要求撥打電話驗證資訊 |
| 簡訊催你立即處理“帳戶異常” | 絕不會通過簡訊這樣要求 |
| 要密碼、驗證碼、助記詞、私鑰 | 官方人員不會索要,告訴任何人都不行 |
| 引導充幣、提幣、轉帳 | 不會在簡訊裡引導,轉帳給自稱官方的人也不行 |
| 邀請加微信群、Telegram 群 | 從未授權第三方通過電話或群聊聯絡使用者 |
| 郵件讓你去第三方平臺處理帳戶問題 | 幾乎可以確定是釣魚郵件 |
簡訊發件人顯示“歐易”,就是真的嗎
不一定。歐易提醒,有人能通過技術手段偽造簡訊,完全顯示“歐易”的官方名稱,所以發件人名字不能當證據。
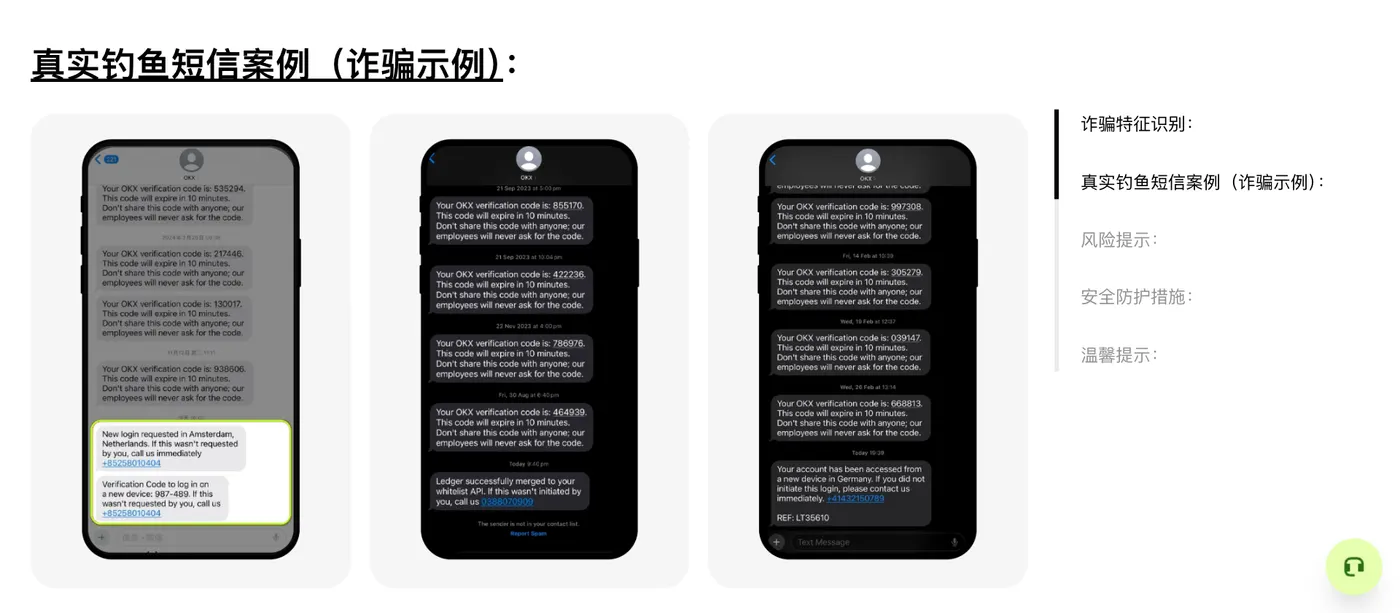
三部手機都是歐易貼出的詐騙示例,最左邊綠框裡的兩條最典型。它們和驗證碼排在同一個會話裡,發件人也一樣。露出破綻的是內容:說有新裝置登入,不是本人就打這個電話。回撥過去,對方下一步很可能就是要你的驗證碼。
常見的簡訊可以這樣判斷:
| 你收到的簡訊 | 判斷 | 怎麼做 |
|---|---|---|
| 驗證碼,你剛好在操作 | 通常正常 | 只填到自己開啟的頁面裡 |
| 驗證碼,你沒有操作 | 可能有人在試你的帳號,也可能騙子準備開口要碼 | 不給任何人,進 App 查裝置管理,擔心就改密碼 |
| 異地登入提醒,沒有連結和電話 | 可能是真的,運營商換 IP 也會出現 | 想想那段時間有沒有登入,不是本人就改密碼 |
| 新裝置登入,讓你回電 | 按詐騙處理 | 不回撥,到 App 內客服舉報 |
| 帳戶升級、遷移、清退,帶連結 | 按詐騙處理 | 手動進官網看公告 |
收到歐易郵件,怎麼一步步看
第一步,看真實地址。 顯示名稱誰都能寫成 OKX,要點詳情看真實郵箱。像 oikx.com 這樣差一點的都算可疑。
第二步,看防釣魚碼。 設定過的話,歐易的說法是沒有防釣魚碼的郵件即為偽造。沒設定過,這一步就幫不上忙,入口在安全中心,設定方法見歐易帳戶安全怎麼設定。這串碼也不要告訴別人。
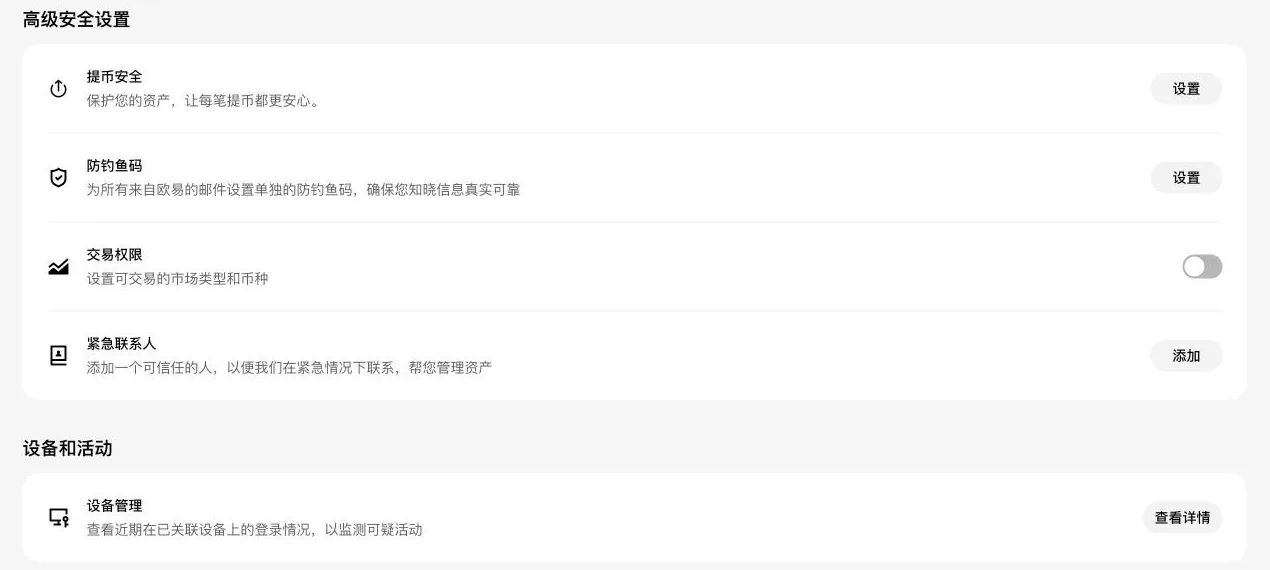
第三步,看它要你做什麼。 滑鼠懸停在連結上看真實地址,不要點。要你填資料、轉帳、下載附件的,都先當可疑。
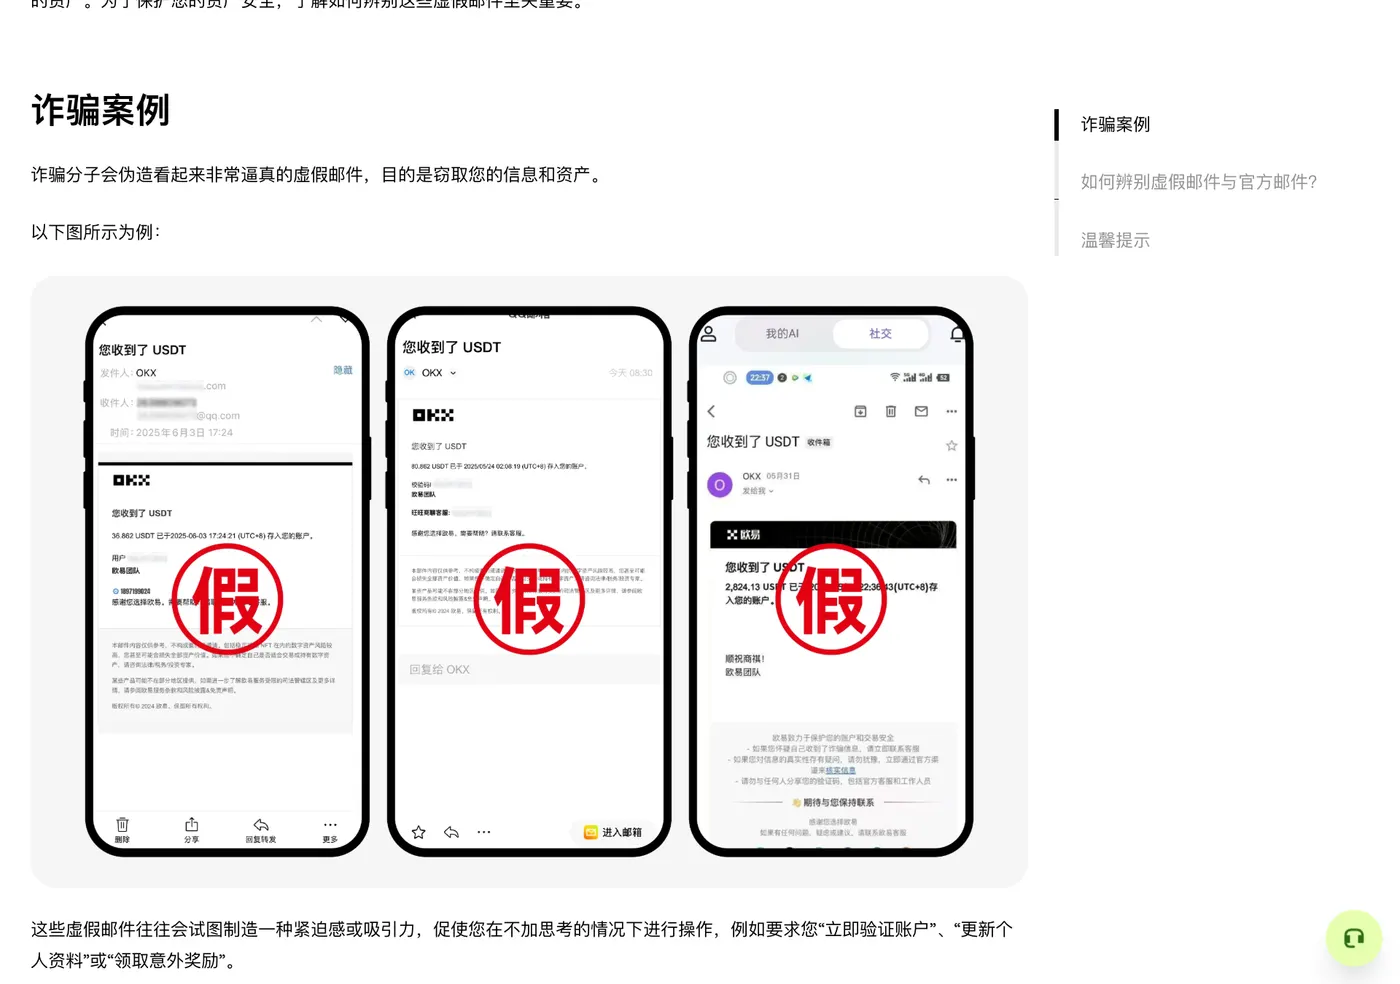
這三封假郵件的標題都是“您收到了 USDT”,樣式都很像。遇到到帳通知,開啟 App 看資產和帳單有沒有這筆,對方催你發貨或放幣時尤其要看,郵件不能當收款憑證。
第四步,內容涉及提幣、掃碼、連結時查 EML。 發件地址可以被偽造,所以歐易建議再看一次郵件的驗證結果。這一步只能在電腦上做:
- 登入郵箱,把這封郵件匯出為 .eml 檔案。
- 用文本編輯器開啟,搜尋 spf、dkim、dmarc。
- 任何一項是 fail,就很可能來自未經授權的來源;都是 pass,極可能是官方授權傳送,內容有疑問仍然要問客服。
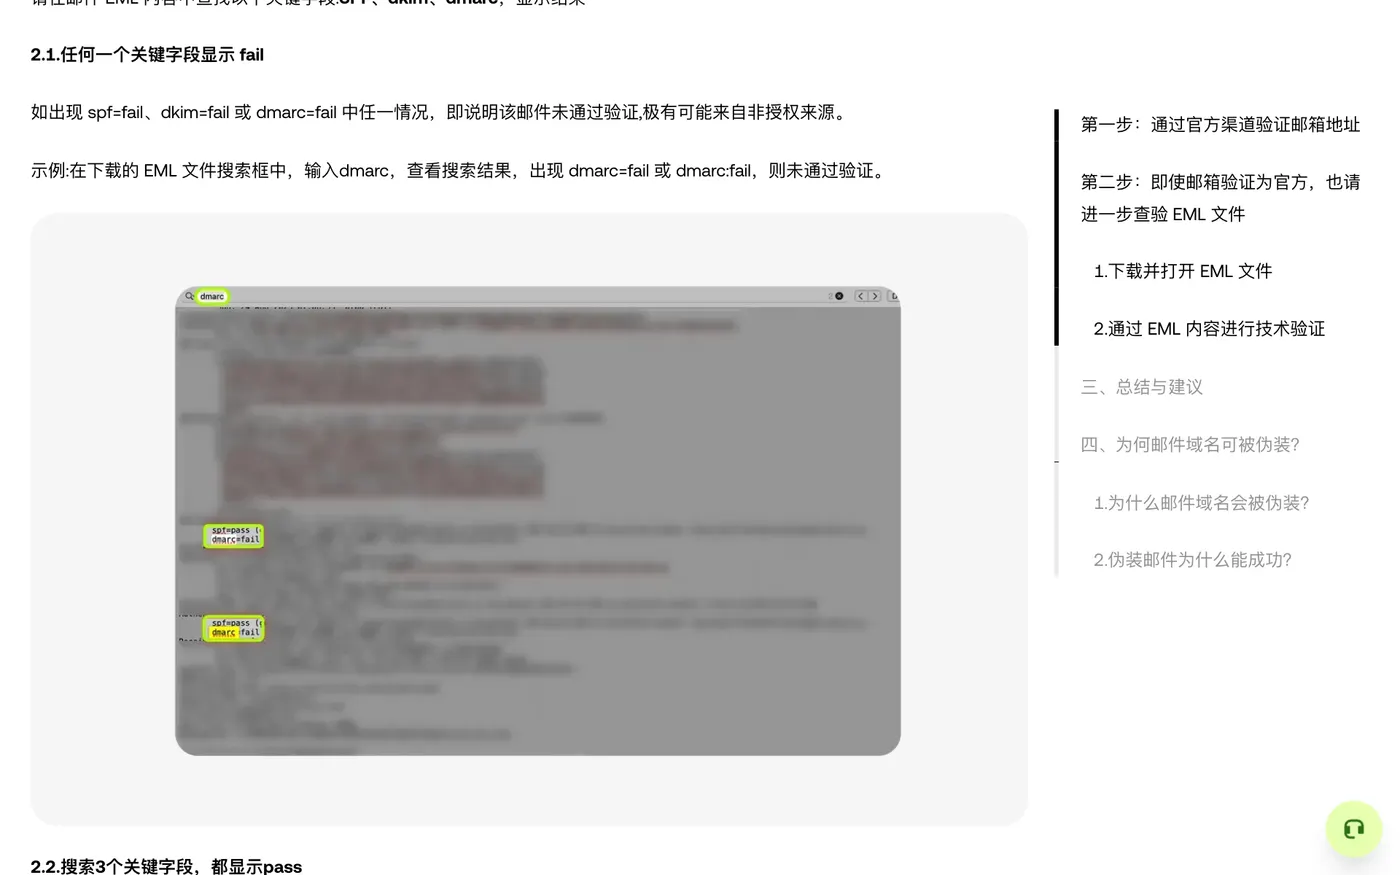
綠框標出的 dmarc=fail 就是沒有通過的樣子。歐易說 Gmail、Outlook 通常會攔截或提示這類郵件,QQ 郵箱和部分企業郵箱即使驗證失敗也可能照常收下。自己判斷不了,可以把 EML 檔案提交給客服。
歐易的驗證碼郵件頁列過 [email protected]、[email protected]、[email protected]、[email protected] 這幾個地址,可以作為參考,但只看地址不夠。
接到“歐易客服”的電話,算真的嗎
歐易寫明,官方客服只通過 App 內的語音功能聯絡使用者,不會用固定電話、手機號碼或簡訊主動撥打,用電話主動聯絡你的都是詐騙,常見的還會用中國香港的號碼。
有一種情況要分開看:你在新裝置登入時主動選了手機驗證,系統會撥打你繫結的號碼,語音提示按 1 確認、按 2 取消。沒有登入卻接到這種語音,別按 1,可能有人正拿著你的密碼在試,結束通話後儘快改密碼。
官方渠道驗證顯示是官方,就能放心了嗎
只能放心一半。查出來不是官方,可以直接判定是假的。查出來是官方,只說明這個地址或號碼本身屬於歐易,發件地址仍可能被偽造,內容可疑時還要繼續查。
不要直接複製對方發來的驗證連結,那個“驗證頁”也可能是假的。各個渠道具體查什麼,見歐易官網和假客服怎麼辨別。
看著嚇人,但可能是真的通知
這些歐易確實會發,處理方法一樣:回 App 或官網確認。
| 通知內容 | 什麼時候會收到 | 去哪裡確認 |
|---|---|---|
| 大額提幣保護已開啟、關閉或改了閾值 | 你改過設定時,走推送和郵件 | 安全中心,不是本人就立即重置密碼或凍結帳號 |
| 需要補充資料、“進一步瞭解您” | 帳戶審查時 | 首頁橫幅、任務中心 |
| 帳戶暫時受限、進入稽核 | 風控或合規審查時 | 首頁橫幅、工單,詳見歐易帳戶被凍結怎麼辦 |
| 帳戶不活躍提醒 | 你設定過緊急聯絡人,且長期未登入,走郵件和簡訊 | 正常登入後流程停止,不代表被盜 |
還有一點容易誤判:郵件裡帶連結不一定都是假的。歐易自己的新裝置郵件驗證、遊客工單都會發連結。區別是這些都由你先發起。沒做過相應操作卻收到,就別點。
已經點了連結或給了驗證碼怎麼辦
| 你做了什麼 | 接下來 |
|---|---|
| 只點開,沒輸入也沒下載 | 關掉頁面,立即修改登入密碼,並聯系客服,再查一下裝置管理 |
| 輸了帳號密碼 | 立刻改登入密碼,移除陌生裝置,聯絡客服 |
| 把驗證碼給了對方,或共享了螢幕 | 按被盜處理,見歐易帳戶被盜後第一時間做什麼 |
| 下載了附件或 App | 斷開裝置網路,解除安裝,全盤防毒,換裝置登入檢查帳戶 |
| 已經轉了錢 | 停止付款,儲存聊天和交易記錄,聯絡客服並報警 |
假簡訊可以通過 App 內客服渠道舉報;假郵件不要回復,標記為垃圾或釣魚郵件後刪除。驗證碼和密碼不能給任何人,要你交錢“解除風險”或“幫你追回資金”的,多半是騙子,常見話術見常見加密貨幣騙局有哪些。
這篇文章參考了哪些資料
- 如何防範釣魚簡訊詐騙 ↗
- 如何防範釣魚郵件詐騙? ↗
- 如何通過 EML 檔案確認郵件是否真的來自官方? ↗
- 如何防範新型電話詐騙? ↗
- 如何正確進行官方渠道驗證? ↗
- 如何保護自己免受釣魚攻擊? ↗
- 如何防範虛假客服詐騙? ↗
- 如何防範釣魚網站詐騙? ↗
- 如何在不同渠道辨別歐易官方身份?(2024 年) ↗
- 登入時如何授權新裝置? ↗
- 驗證碼收不到怎麼辦? ↗
- 帳戶安全提升指南 ↗
- 如何新增緊急聯絡人? ↗
- 大額提幣保護常見問題 ↗
- 如何檢視我的客服工單? ↗
- 我的帳戶上寫著“我們需要了解更多關於你的資訊。”我該怎麼辦? ↗
規則、費率和可用範圍可能變化,也因地區而異,請以你實際看到的官方頁面為準。想了解文章怎麼寫,可以看我們如何查證和更新文章。這裡的內容不構成投資、法律或稅務建議,數字資產可能損失全部本金。