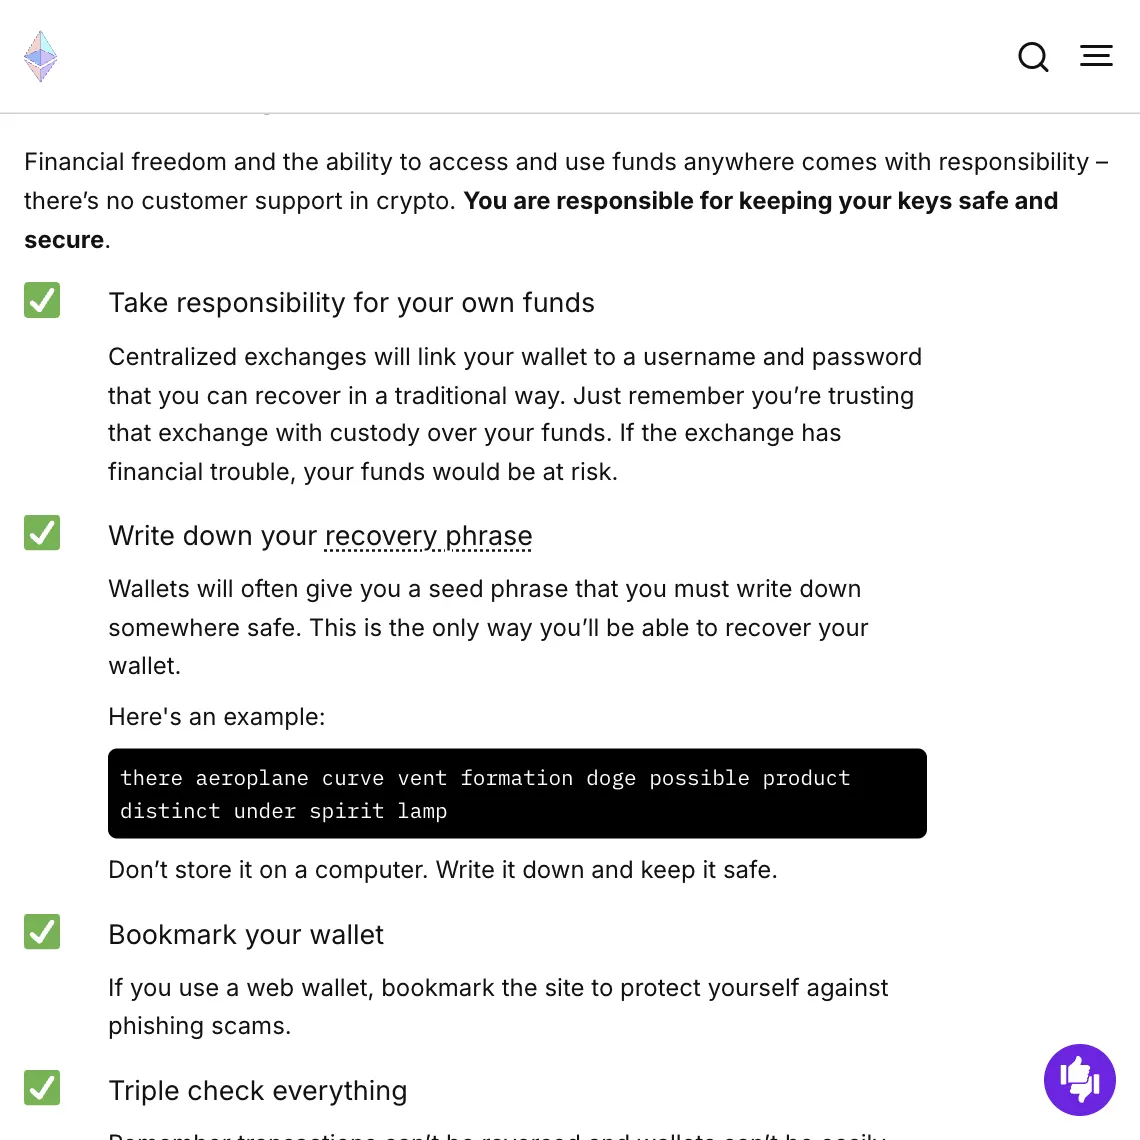
助記詞丟了又沒有其他備份,通常沒人能幫你找回;被別人知道,對方能控制這組詞下的所有帳戶。手寫離線儲存,不拍照、不上雲、不告訴任何人。一旦洩露,舊錢包就當作廢,換新錢包轉移資產。
助記詞丟了還能找回嗎
助記詞丟失又沒有其他備份,資產通常就再也動不了了,沒有客服或機構能重置。助記詞被別人知道則是另一種事故,對方可以直接轉走資產。前者是你進不去,後者是別人能進去,處理方式完全不同。
| 發生了什麼 | 後果 | 還能做什麼 |
|---|---|---|
| 手機或硬體錢包丟了,助記詞還在 | 資產通常還在,但裝置可能落入他人手裡 | 儘快恢復到新裝置,必要時轉到新助記詞,硬體錢包最好恢復到新的硬體錢包;用了附加密碼的,只靠助記詞恢復不了同一個錢包 |
| 助記詞丟了,裝置還能開啟 | 暫時還能操作 | 立刻新建錢包,把資產轉過去,重新備份 |
| 助記詞和裝置都沒了 | 通常無法找回 | 沒有客服或機構能重置 |
| 助記詞可能已被別人看到 | 隨時可能被轉空 | 儘快轉移到全新錢包,舊錢包作廢 |
| 只是錢包 App 的密碼忘了 | 取決於你有沒有助記詞 | 有助記詞就能在新環境恢復 |
ethereum.org 的帳戶抽象頁面把後果寫得很明確:私鑰和助記詞都丟失時,資產永久無法訪問。
助記詞和私鑰有什麼區別
私鑰是控制單個帳戶的金鑰。在以太坊上,它是 64 位十六進位制字元,公鑰由私鑰推導,地址再由公鑰得出,這個推導不能反向進行,所以公開地址不會暴露私鑰。
助記詞是更上一層的主鑰匙。BIP-39 標準從 2048 個單詞的詞表中生成 12 到 24 個詞,詞的順序不能錯,錢包再用它派生出多個帳戶。所以兩者洩露的影響範圍不同:
| 洩露內容 | 影響範圍 |
|---|---|
| 單個帳戶的私鑰 | 這一個帳戶 |
| 助記詞 | 由它派生的所有帳戶 |
交易所託管帳戶沒有這組詞,登入靠帳號和密碼,兩者的差別見幣放交易所還是自己的錢包。
助記詞怎麼儲存才安全
下面這張圖來自 ethereum.org 的安全頁面。第一段的粗體句是重點,中間的小標題 Don't take screenshots 解釋了為什麼截圖會讓助記詞跑到雲端。
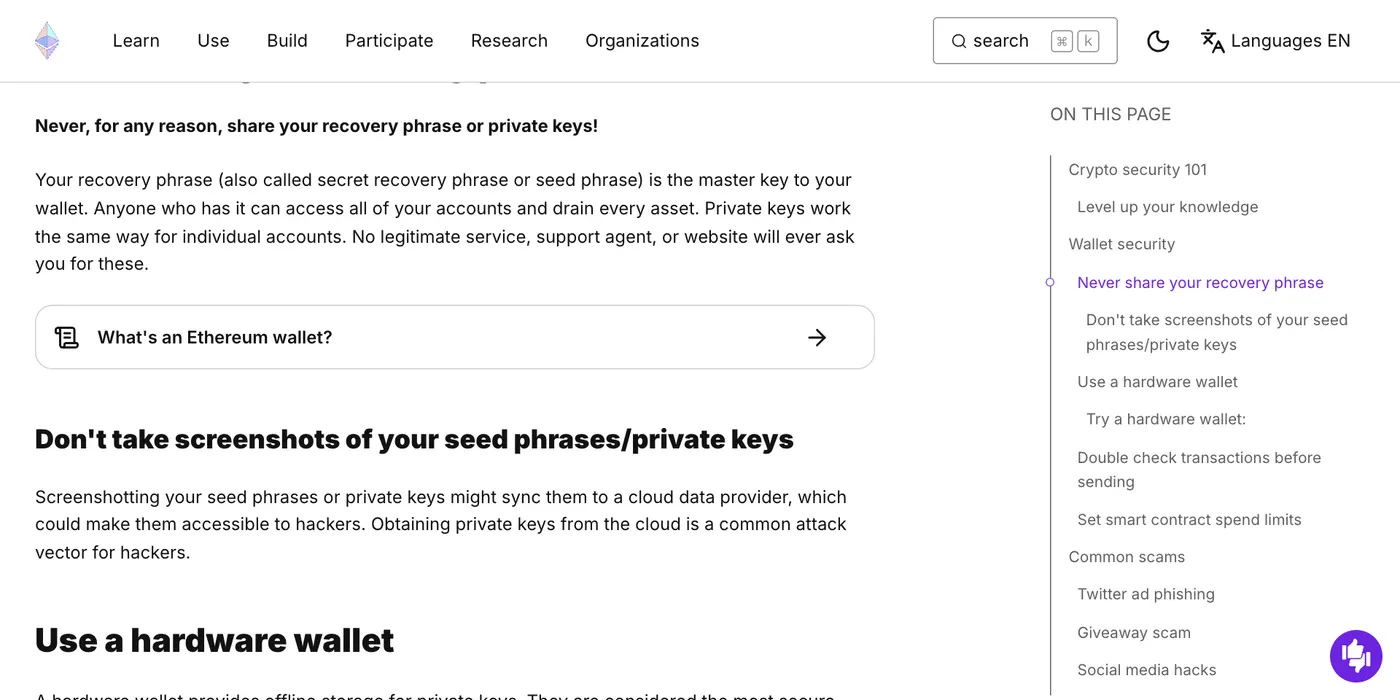
- 手寫在紙上,寫完逐詞核對一遍順序。ethereum.org 要求寫下來,不要存在電腦上。Revoke.cash 還提到金屬板這類更耐久的做法。
- 不要截圖、拍照。截圖可能自動同步到雲端,ethereum.org 把它列為常見的被盜途徑。
- 不存網盤、筆記軟體、聊天記錄、郵箱。這些帳戶一旦被攻破,助記詞也跟著暴露。
- 任何人都不給看,包括自稱客服、開發者或“資產恢復專家”的人。
- 不在網頁裡輸入。聲稱要“驗證錢包”的頁面,是常見的釣魚手法。
- 恢復錢包時斷開網路,這是 ethereum.org 帳戶指南給出的建議。
- 按需要準備第二份,放在另一個地點。只有一份時,一場水浸或火災就等於丟失;每多一份也多一處洩露的可能,放在哪裡要自己權衡。
- 小額試一次恢復。在往錢包存大額之前,確認你抄下的內容真的能恢復出同一個地址。
- 讓可信的人知道備份的存在。家人無需知道內容,但需要知道意外時怎麼處理。
硬體錢包能讓私鑰不接觸聯網裝置,但裝置本身也可能丟失或損壞,所以它不能代替助記詞備份。這裡的手寫備份和紙錢包是兩回事:紙錢包是拿紙當唯一的錢包,每次用都要匯入;手寫備份是配合硬體錢包的恢復手段。
如果想減少對單一助記詞的依賴,可以瞭解智慧合約錢包。ethereum.org 提到這類錢包可以新增備用金鑰,也可以把多把金鑰分給可信的人保管。它們的恢復能力因產品而異,需要看具體錢包的說明。
助記詞一般是怎麼被偷走的
Revoke.cash 列出的常見途徑,多數都發生在受害者自己的電腦和帳戶上:
| 途徑 | 通常長什麼樣 | 怎麼防 |
|---|---|---|
| 假軟體 | 陌生人發來的會議軟體、遊戲啟動器,安裝後搜尋錢包資料 | 不裝來路不明的程式 |
| 釣魚網站 | 冒充錢包或應用,讓你填寫助記詞來“恢復錢包” | 任何網頁和表單都不填 |
| 雲端備份 | 助記詞存在網盤裡,帳號被盜後一起洩露 | 只留紙質或金屬備份 |
| 惡意命令 | 群裡有人讓你貼上一行命令來“修復問題”或“領空投” | 不執行看不懂的命令 |
| AI 工具和自動代理 | 有系統許可權的工具被攻破後,悄悄讀取錢包資料 | 不給它們碰錢包的許可權 |
要不要設定附加密碼(passphrase)
BIP-39 允許在助記詞之外再加一個密碼。每個密碼都會生成一個有效的種子,也就是另一個錢包,輸錯時不會報錯,只會開啟一個空錢包。這意味著忘記附加密碼的後果和丟失助記詞一樣,而且多了一樣要備份的東西。如果用它,備份方案要一起設計,並且和助記詞分開存放。
記錯或缺了幾個詞,還能恢復嗎
分情況。助記詞的最後一部分帶有用來核對的檢查位,長度隨詞數變化。下圖是 BIP-39 標準裡的對照表,128 那一行裡,CS 是 4 位檢查位,MS 是 12 個詞。
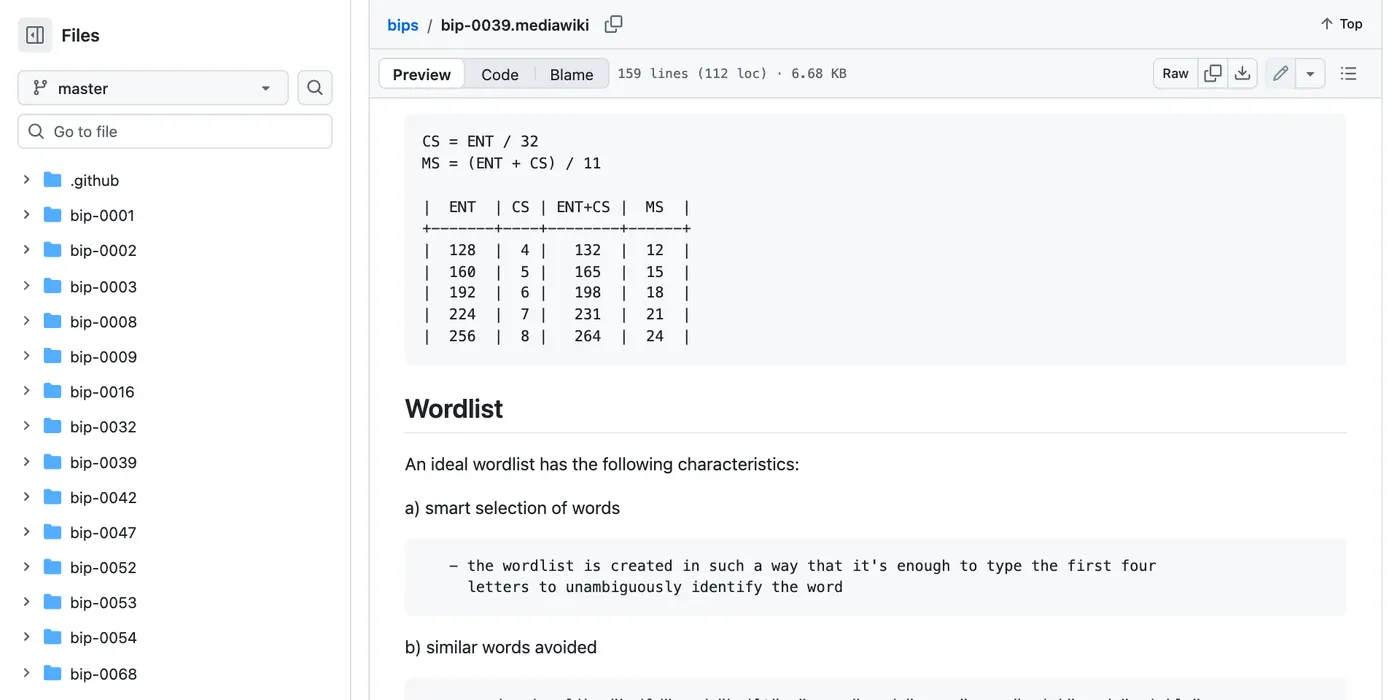
有 4 位檢查位,意味著 12 詞助記詞大約只有 1/16 的組合能通過檢查。下面是按這個規則做的純數學估算:
| 手裡的情況(12 詞) | 需要排查的組合數 | 通過檢查後約剩 |
|---|---|---|
| 缺 1 個詞,知道位置 | 2,048 | 128 |
| 缺 2 個詞,知道位置 | 約 419 萬 | 約 26 萬 |
| 12 個詞都有,順序全亂 | 12! ≈ 4.79 億 | 約 3,000 萬 |
| 全部丟失 | 2^132 | 約 2^128,也就是 12 詞有效助記詞的總數,無法窮舉 |
24 詞助記詞有 8 位檢查位,缺 1 個詞時 2,048 ÷ 256,只剩 8 個候選。
這張表說明兩件事:抄錯一兩個詞理論上還有排查空間,但全丟就沒有任何辦法。自稱能幫你恢復的網站或個人,往往正是為了騙你輸入剩下的詞,不要把殘缺的助記詞交給任何人或任何線上工具。
怎麼判斷助記詞已經洩露
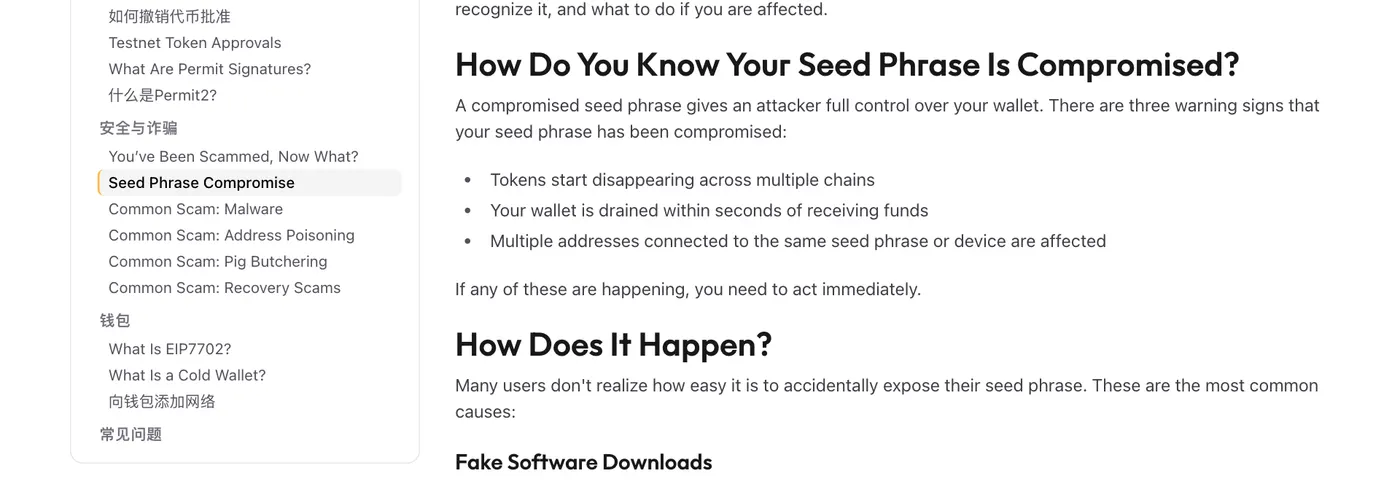
Revoke.cash 列了三個警示訊號,也就是下圖這三條:多條鏈上的代幣開始消失;錢一到帳幾秒內就被轉走;同一助記詞或同一裝置下的多個地址都受影響。
它的被騙處理指南還給了一個判斷方法:轉入極少量原生資產(如 ETH,夠測試即可,這筆錢要當作損失),如果立刻被轉走,很可能是助記詞已經暴露。簽過惡意授權或委託也可能造成類似現象,處理建議不變,都按下面的順序轉移資產。如果損失只涉及某一個代幣,更可能是授權被濫用,先去檢查和撤銷代幣授權。
助記詞洩露了怎麼辦
Revoke.cash 的說法很直白:助記詞一旦洩露,沒有辦法重新保護這個錢包,受影響的地址只能放棄。按這個順序處理:
- 假定當前裝置已被入侵。 不要在這臺裝置上生成新錢包。
- 在乾淨的裝置上新建錢包,最好使用硬體錢包,生成全新的助記詞。
- 儘快轉移剩餘資產。 自動指令碼可能監控舊地址,新到帳的 Gas 費可能馬上被掃走,所以往舊錢包補手續費經常失敗。如果舊錢包還剩超過 1,000 美元的資產,Revoke.cash 建議聯絡 Flashbots Whitehat Hotline,入口從 Revoke.cash 的頁面進,別從陌生人給的連結進。
- 備份重要檔案後清除裝置,修改重要帳戶密碼。
- 永久棄用舊地址。 清除裝置只能去掉惡意軟體,對方手裡的助記詞仍然有效。改密碼和開啟兩步驗證也幫不上,它們保護的是登入,保護不了助記詞控制的錢包。
這之後還可能有人主動聯絡你,聲稱能追回資金,常見加密貨幣騙局有哪些裡列了這類二次詐騙的特徵。
這篇文章參考了哪些資料
- Ethereum security and scam prevention | ethereum.org ↗
- Ethereum wallets explained: what is a crypto wallet? | ethereum.org ↗
- How to create an Ethereum account | ethereum.org ↗
- Ethereum accounts | ethereum.org ↗
- Account abstraction | ethereum.org ↗
- BIP-0039: Mnemonic code for generating deterministic keys ↗
- Seed Phrase Compromise | Revoke.cash ↗
- You've Been Scammed, Now What? | Revoke.cash ↗
規則、費率和可用範圍可能變化,也因地區而異,請以你實際看到的官方頁面為準。想了解文章怎麼寫,可以看我們如何查證和更新文章。這裡的內容不構成投資、法律或稅務建議,數字資產可能損失全部本金。