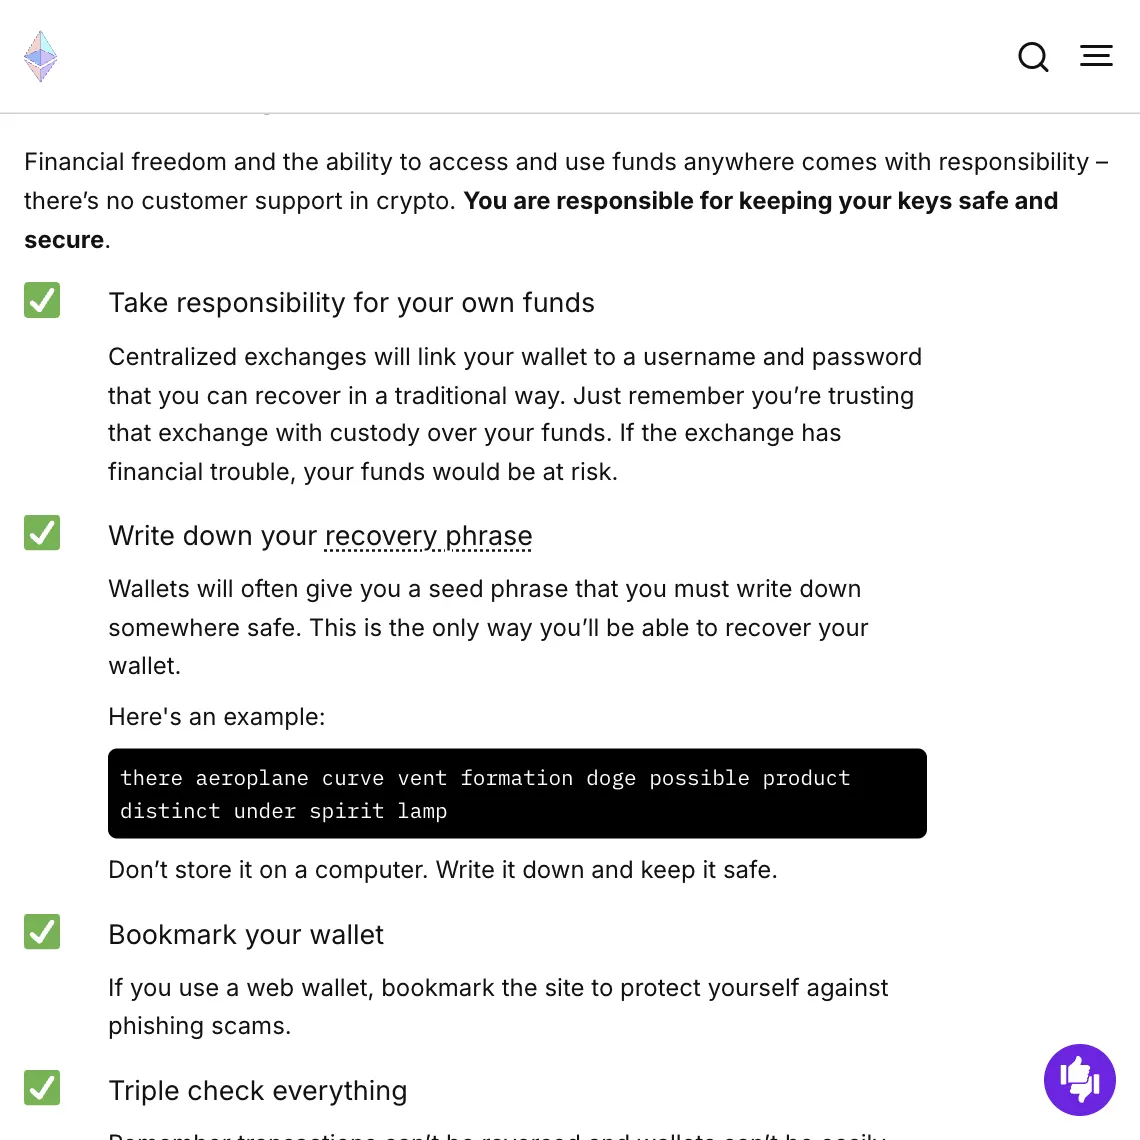
助记词丢了又没有其他备份,通常没人能帮你找回;被别人知道,对方能控制这组词下的所有账户。手写离线保存,不拍照、不上云、不告诉任何人。一旦泄露,旧钱包就当作废,换新钱包转移资产。
助记词丢了还能找回吗
助记词丢失又没有其他备份,资产通常就再也动不了了,没有客服或机构能重置。助记词被别人知道则是另一种事故,对方可以直接转走资产。前者是你进不去,后者是别人能进去,处理方式完全不同。
| 发生了什么 | 后果 | 还能做什么 |
|---|---|---|
| 手机或硬件钱包丢了,助记词还在 | 资产通常还在,但设备可能落入他人手里 | 尽快恢复到新设备,必要时转到新助记词,硬件钱包最好恢复到新的硬件钱包;用了附加密码的,只靠助记词恢复不了同一个钱包 |
| 助记词丢了,设备还能打开 | 暂时还能操作 | 立刻新建钱包,把资产转过去,重新备份 |
| 助记词和设备都没了 | 通常无法找回 | 没有客服或机构能重置 |
| 助记词可能已被别人看到 | 随时可能被转空 | 尽快转移到全新钱包,旧钱包作废 |
| 只是钱包 App 的密码忘了 | 取决于你有没有助记词 | 有助记词就能在新环境恢复 |
ethereum.org 的账户抽象页面把后果写得很明确:私钥和助记词都丢失时,资产永久无法访问。
助记词和私钥有什么区别
私钥是控制单个账户的密钥。在以太坊上,它是 64 位十六进制字符,公钥由私钥推导,地址再由公钥得出,这个推导不能反向进行,所以公开地址不会暴露私钥。
助记词是更上一层的主钥匙。BIP-39 标准从 2048 个单词的词表中生成 12 到 24 个词,词的顺序不能错,钱包再用它派生出多个账户。所以两者泄露的影响范围不同:
| 泄露内容 | 影响范围 |
|---|---|
| 单个账户的私钥 | 这一个账户 |
| 助记词 | 由它派生的所有账户 |
交易所托管账户没有这组词,登录靠账号和密码,两者的差别见币放交易所还是自己的钱包。
助记词怎么保存才安全
下面这张图来自 ethereum.org 的安全页面。第一段的粗体句是重点,中间的小标题 Don't take screenshots 解释了为什么截图会让助记词跑到云端。
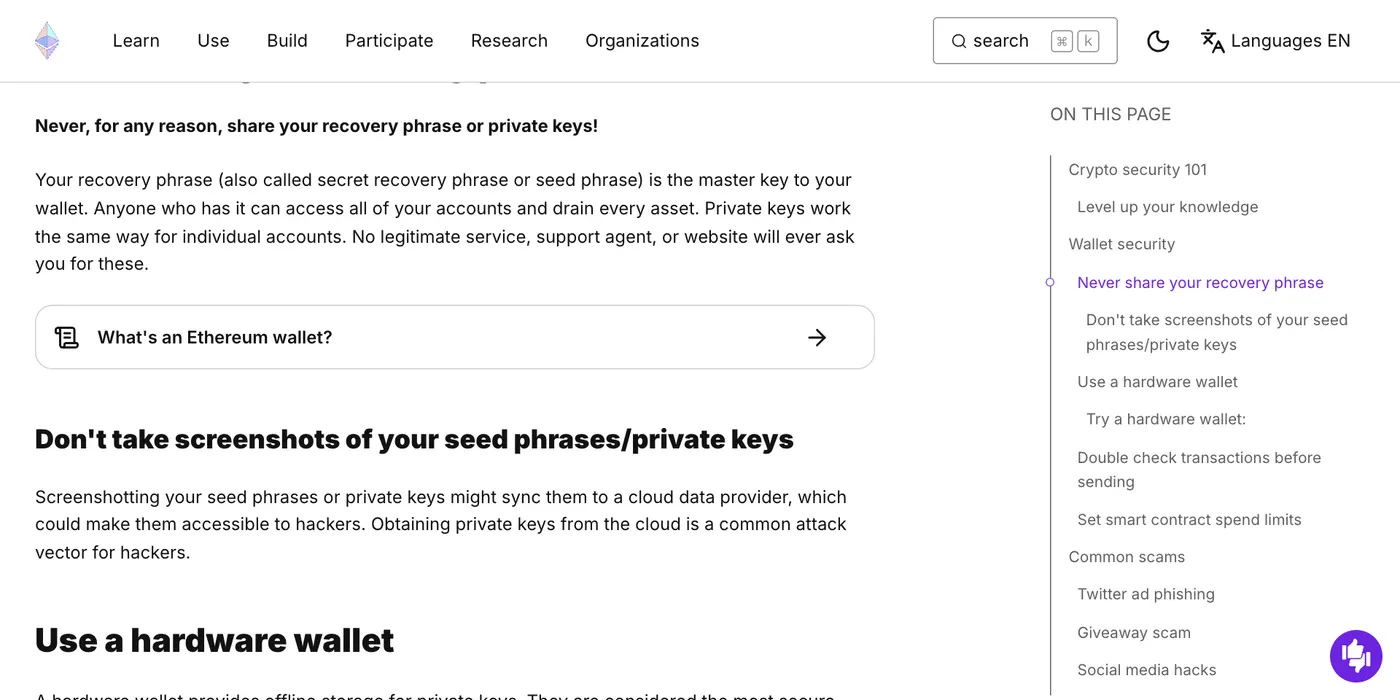
- 手写在纸上,写完逐词核对一遍顺序。ethereum.org 要求写下来,不要存在电脑上。Revoke.cash 还提到金属板这类更耐久的做法。
- 不要截图、拍照。截图可能自动同步到云端,ethereum.org 把它列为常见的被盗途径。
- 不存网盘、笔记软件、聊天记录、邮箱。这些账户一旦被攻破,助记词也跟着暴露。
- 任何人都不给看,包括自称客服、开发者或“资产恢复专家”的人。
- 不在网页里输入。声称要“验证钱包”的页面,是常见的钓鱼手法。
- 恢复钱包时断开网络,这是 ethereum.org 账户指南给出的建议。
- 按需要准备第二份,放在另一个地点。只有一份时,一场水浸或火灾就等于丢失;每多一份也多一处泄露的可能,放在哪里要自己权衡。
- 小额试一次恢复。在往钱包存大额之前,确认你抄下的内容真的能恢复出同一个地址。
- 让可信的人知道备份的存在。家人无需知道内容,但需要知道意外时怎么处理。
硬件钱包能让私钥不接触联网设备,但设备本身也可能丢失或损坏,所以它不能代替助记词备份。这里的手写备份和纸钱包是两回事:纸钱包是拿纸当唯一的钱包,每次用都要导入;手写备份是配合硬件钱包的恢复手段。
如果想减少对单一助记词的依赖,可以了解智能合约钱包。ethereum.org 提到这类钱包可以添加备用密钥,也可以把多把密钥分给可信的人保管。它们的恢复能力因产品而异,需要看具体钱包的说明。
助记词一般是怎么被偷走的
Revoke.cash 列出的常见途径,多数都发生在受害者自己的电脑和账户上:
| 途径 | 通常长什么样 | 怎么防 |
|---|---|---|
| 假软件 | 陌生人发来的会议软件、游戏启动器,安装后搜索钱包数据 | 不装来路不明的程序 |
| 钓鱼网站 | 冒充钱包或应用,让你填写助记词来“恢复钱包” | 任何网页和表单都不填 |
| 云端备份 | 助记词存在网盘里,账号被盗后一起泄露 | 只留纸质或金属备份 |
| 恶意命令 | 群里有人让你粘贴一行命令来“修复问题”或“领空投” | 不运行看不懂的命令 |
| AI 工具和自动代理 | 有系统权限的工具被攻破后,悄悄读取钱包数据 | 不给它们碰钱包的权限 |
要不要设置附加密码(passphrase)
BIP-39 允许在助记词之外再加一个密码。每个密码都会生成一个有效的种子,也就是另一个钱包,输错时不会报错,只会打开一个空钱包。这意味着忘记附加密码的后果和丢失助记词一样,而且多了一样要备份的东西。如果用它,备份方案要一起设计,并且和助记词分开存放。
记错或缺了几个词,还能恢复吗
分情况。助记词的最后一部分带有用来核对的检查位,长度随词数变化。下图是 BIP-39 标准里的对照表,128 那一行里,CS 是 4 位检查位,MS 是 12 个词。
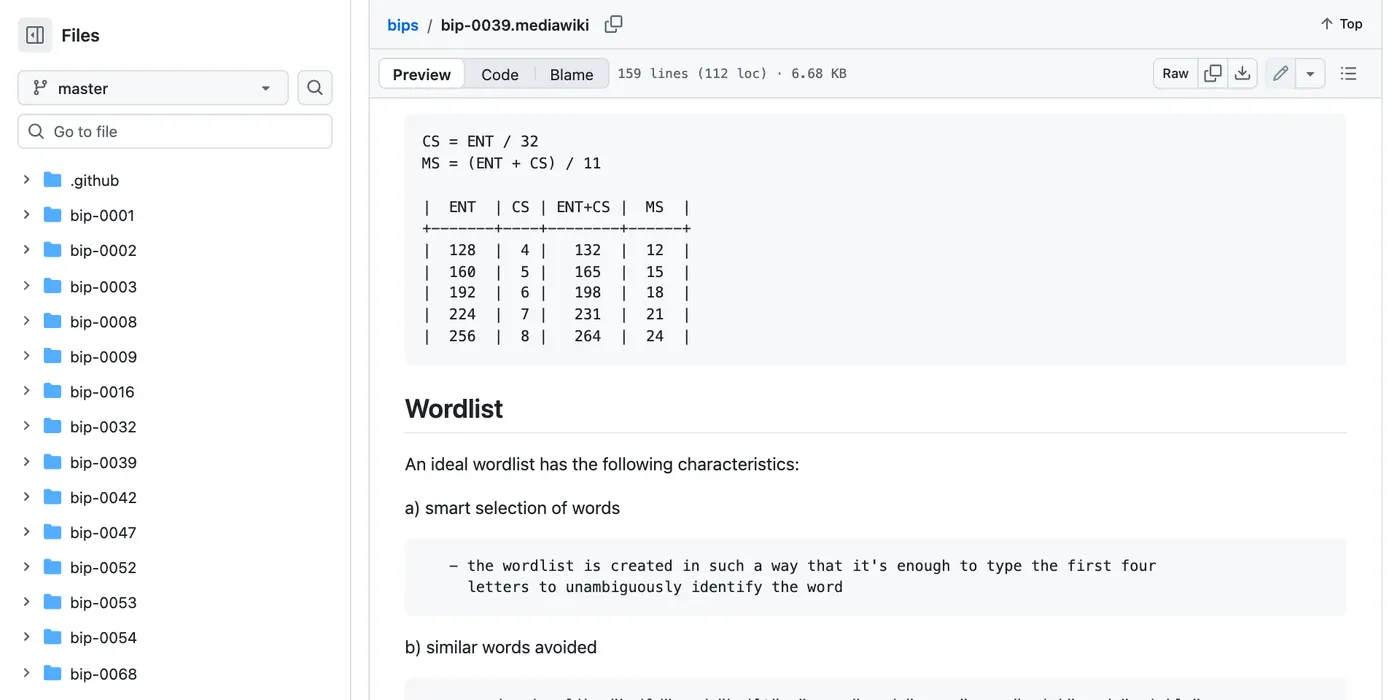
有 4 位检查位,意味着 12 词助记词大约只有 1/16 的组合能通过检查。下面是按这个规则做的纯数学估算:
| 手里的情况(12 词) | 需要排查的组合数 | 通过检查后约剩 |
|---|---|---|
| 缺 1 个词,知道位置 | 2,048 | 128 |
| 缺 2 个词,知道位置 | 约 419 万 | 约 26 万 |
| 12 个词都有,顺序全乱 | 12! ≈ 4.79 亿 | 约 3,000 万 |
| 全部丢失 | 2^132 | 约 2^128,也就是 12 词有效助记词的总数,无法穷举 |
24 词助记词有 8 位检查位,缺 1 个词时 2,048 ÷ 256,只剩 8 个候选。
这张表说明两件事:抄错一两个词理论上还有排查空间,但全丢就没有任何办法。自称能帮你恢复的网站或个人,往往正是为了骗你输入剩下的词,不要把残缺的助记词交给任何人或任何在线工具。
怎么判断助记词已经泄露
Revoke.cash 列了三个警示信号,也就是下图这三条:多条链上的代币开始消失;钱一到账几秒内就被转走;同一助记词或同一设备下的多个地址都受影响。
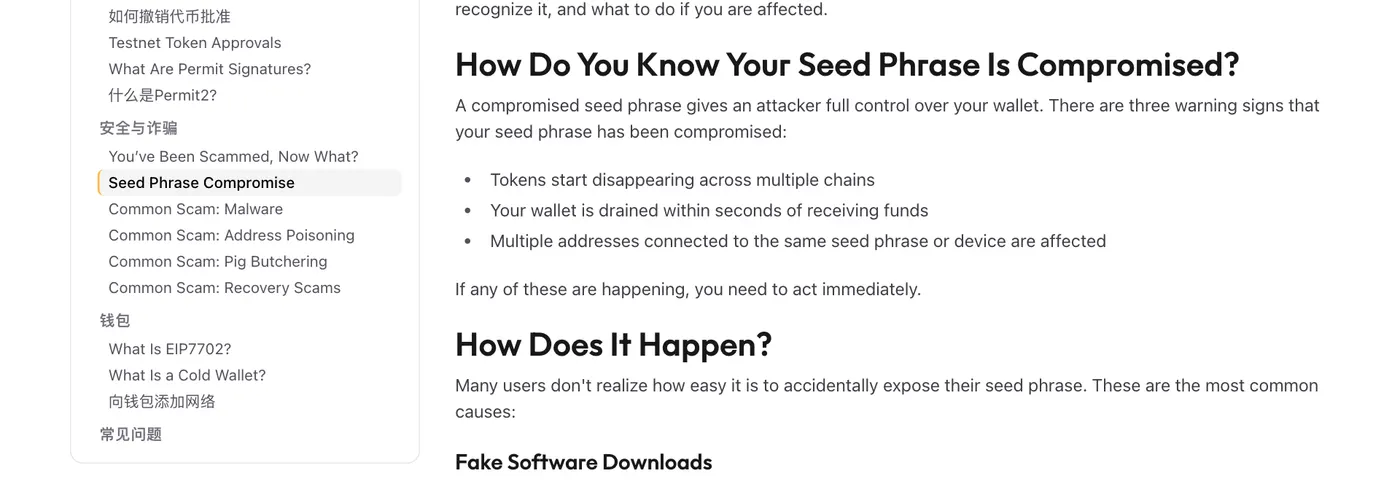
它的被骗处理指南还给了一个判断方法:转入极少量原生资产(如 ETH,够测试即可,这笔钱要当作损失),如果立刻被转走,很可能是助记词已经暴露。签过恶意授权或委托也可能造成类似现象,处理建议不变,都按下面的顺序转移资产。如果损失只涉及某一个代币,更可能是授权被滥用,先去检查和撤销代币授权。
助记词泄露了怎么办
Revoke.cash 的说法很直白:助记词一旦泄露,没有办法重新保护这个钱包,受影响的地址只能放弃。按这个顺序处理:
- 假定当前设备已被入侵。 不要在这台设备上生成新钱包。
- 在干净的设备上新建钱包,最好使用硬件钱包,生成全新的助记词。
- 尽快转移剩余资产。 自动脚本可能监控旧地址,新到账的 Gas 费可能马上被扫走,所以往旧钱包补手续费经常失败。如果旧钱包还剩超过 1,000 美元的资产,Revoke.cash 建议联系 Flashbots Whitehat Hotline,入口从 Revoke.cash 的页面进,别从陌生人给的链接进。
- 备份重要文件后清除设备,修改重要账户密码。
- 永久弃用旧地址。 清除设备只能去掉恶意软件,对方手里的助记词仍然有效。改密码和开启两步验证也帮不上,它们保护的是登录,保护不了助记词控制的钱包。
这之后还可能有人主动联系你,声称能追回资金,常见加密货币骗局有哪些里列了这类二次诈骗的特征。
这篇文章参考了哪些资料
- Ethereum security and scam prevention | ethereum.org ↗
- Ethereum wallets explained: what is a crypto wallet? | ethereum.org ↗
- How to create an Ethereum account | ethereum.org ↗
- Ethereum accounts | ethereum.org ↗
- Account abstraction | ethereum.org ↗
- BIP-0039: Mnemonic code for generating deterministic keys ↗
- Seed Phrase Compromise | Revoke.cash ↗
- You've Been Scammed, Now What? | Revoke.cash ↗
规则、费率和可用范围可能变化,也因地区而异,请以你实际看到的官方页面为准。想了解文章怎么写,可以看我们如何查证和更新文章。这里的内容不构成投资、法律或税务建议,数字资产可能损失全部本金。